Современный пользователь оценивает цифровой продукт задолго до того, как оценит его визуальное оформление, функциональную насыщенность или скорость анимаций. Первостепенное значение приобретает психологический фактор предсказуемости: четкое понимание того, что произойдет после завершения регистрации, какие регламенты определяют обработку персональных сведений, на каких принципах строятся финансовые транзакции и насколько быстро можно изменить персональные настройки или аннулировать учетную запись. В условиях перенасыщенного информационного пространства сложность цифровых платформ возрастает по экспоненте, и скрытые за многостраничными юридическими формулировками правила моментально считываются аудиторией как маркер скрытой угрозы. Напротив, открытая и структурированная подача условий формирует устойчивый кредит доверия, превращая юридический документ в ключевой элемент ценностного предложения платформы.
Для интерактивных развлекательных порталов и игровых экосистем данный аспект является определяющим. Взаимодействие человека с подобными платформами охватывает сразу несколько чувствительных зон: авторизацию, верификацию личности, персонализацию контента, систему push-оповещений и проведение платежей. Перед знакомством с такими возможностями и подключением функционала человек стремится изучить базовые правила и регламенты непосредственно на платформе, например на ru.melbet.com. В контексте зрелого рынка информационная открытость означает не формальное отсутствие эксплуатационных ограничений, а возможность для пользователя заранее осознать правовые границы, оценить механику процессов и полностью исключить скрытые комиссии или неожиданные списания. Предсказуемость становится глобальным стандартом цифровой этики, где доверие строится на взаимной прозрачности алгоритмов взаимодействия.
С точки зрения когнитивной психологии, первый контакт с интерфейсом сопровождается пиковой нагрузкой на рабочую память пользователя. Модель поведения Фогга (Fogg Behavior Model) указывает на то, что для совершения целевого действия (в данном случае — принятия пользовательского соглашения) необходимо сочетание мотивации, способности к действию и триггера. Если интерфейс перегружен юридическим канцеляритом, «способность» пользователя к пониманию падает до нуля, возникает фактор неопределенности. Человек воспринимает цифровой барьер как угрозу безопасности своих данных и финансов. Снижение этого барьера через ясные формулировки и визуальную иерархию информации напрямую влияет на конверсию и удержание.
Эволюция восприятия пользовательских соглашений (ToS) прошла путь от формальной юридической защиты компании-разработчика к инструменту построения клиентоориентированного бренда. Раньше ToS воспринимались как «неизбежное зло», которое необходимо подписать ради доступа к сервису. Сегодня же, в эпоху DSA и GDPR, прозрачность стала конкурентным преимуществом. Платформа, которая открыто декларирует свои правила, демонстрирует зрелость и уважение к автономии клиента. Это формирует так называемый «кредит доверия», который позволяет пользователю чувствовать себя в безопасности даже в условиях высокой финансовой вовлеченности.
Архитектура открытого сервиса: от легализма к модульному соглашению
Подлинная прозрачность условий эксплуатации не сводится к формальной публикации тяжеловесного пользовательского соглашения. Размещение десятков экранов неструктурированного юридического канцелярита, набранного мелким шрифтом, де-факто выполняет обратную функцию — маскирует существенные аспекты под прикрытием формального юридического комплаенса. Аудитория XXI века не обладает временным ресурсом для детального судебного анализа текста оферты. Настоящая прозрачность базируется на продуманной информационной архитектуре, ясном синтаксисе, интуитивно понятной навигации и ситуативной подаче информации ровно в тот момент, когда пользователю предстоит принять конкретное осознанное решение.
Ключевым архитектурным решением здесь выступает принцип многоуровневого раскрытия информации (Layered Disclosure Architecture). Этот подход предполагает использование концепции Just-In-Time Noticing — предоставления информации в момент принятия решения. Вместо того чтобы заставлять пользователя читать 50 страниц текста до начала использования, интерфейс предлагает краткие визуальные карточки с сутью условий. Если пользователю нужна детализация, он может развернуть полный текст. Такая структура снижает когнитивную нагрузку и позволяет пользователю быстро сфокусироваться на критически важных для него аспектах.
На практике пользователю необходимо быстро и однозначно идентифицировать базовый каркас правил взаимодействия с сервисом. Этот каркас должен включать восемь фундаментальных аспектов:
- Функциональный периметр: четкое разграничение функционала, специфика бесплатных базовых опций и платного премиального функционала, включая описание ограничений доступа;
- Финансовые регламенты и лимиты: прозрачные тарифные сетки, правила биллинга, механика рекуррентных платежей, лимиты на депозиты и вывод средств, а также отсутствие скрытых сборов;
- Антифрод-процедуры: описание алгоритмов верификации личности, правил холдирования средств при подозрительной активности и критериев блокировки транзакций;
- Защита прав несовершеннолетних: жесткие возрастные пороги, механизмы родительского контроля и протоколы немедленного удаления аккаунтов при выявлении нарушения возрастного ценза;
- Политика обработки данных: категории собираемой телеметрии, цели ее аккумулирования, протоколы шифрования и срок хранения персональной информации;
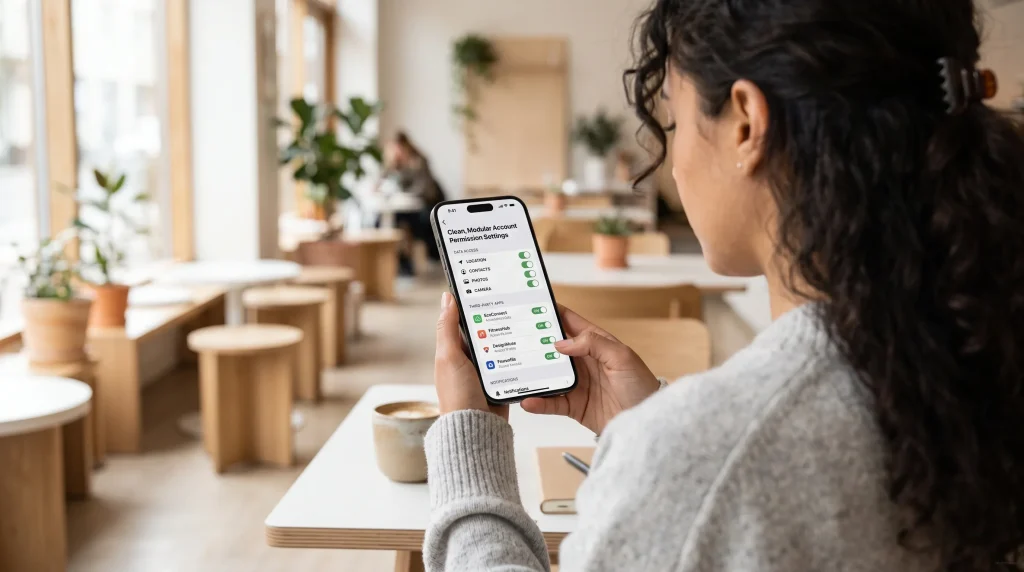
- Управление приватностью: доступные инструменты для мгновенной корректировки прав доступа, отключения рекламного таргетинга и управления рассылками;
- Принцип легкого выхода: прямолинейный, беспрепятственный алгоритм отмены подписки, приостановки обслуживания или полного удаления аккаунта;
- Арбитраж и претензионный порядок: регламент обращения в службу клиентской поддержки и независимые арбитражные инстанции при возникновении спорных ситуаций.
Особое внимание в современной архитектуре ToS уделяется протоколам версионирования условий. Цифровые сервисы динамичны, и правила меняются. Однако критическая ошибка многих компаний заключается в молчаливом обновлении ToS. Зрелый подход требует публичных Changelog-страниц (истории изменений), где каждая редакция документа сопровождается датой и кратким описанием сути правок. Передовые платформы внедряют хэширование редакций документов и фиксацию в открытых реестрах, что позволяет пользователю быть уверенным, что правила, на которые он согласился в момент регистрации, не были изменены задним числом. Это создает дополнительный уровень юридической и психологической безопасности.
Глубокий правовой анализ: как DSA, FTC и GDPR формируют стандарты прозрачности
Глобальный вектор регуляторной практики демонстрирует бескомпромиссный сдвиг в сторону защиты конечного потребителя от скрытых условий и юридических манипуляций. Понимание этих нормативных актов критически важно для любого продукта, претендующего на статус High-Trust сервиса.
В рамках Европейского союза фундаментальным документом выступает Digital Services Act (DSA). Статья 14 DSA прямо запрещает обманные практики (deceptive practices), включая использование интерфейсов, которые вводят пользователя в заблуждение относительно природы услуги или стоимости транзакции. Статья 17 требует, чтобы условия использования были представлены в ясной и недвусмысленной форме на родном языке пользователя. Это означает, что перевод на «простой язык» — это не вопрос вежливости, а юридическое требование. Статья 25 DSA усиливает требования к алгоритмической прозрачности: если платформа использует алгоритмы для ранжирования контента или рекомендаций, она обязана предоставить пользователю информацию о ключевых параметрах, по которым принимается решение. В случае ограничения доступа к аккаунту администрация обязана предоставить мотивированное, документированное разъяснение с описанием доступных механизмов апелляции.
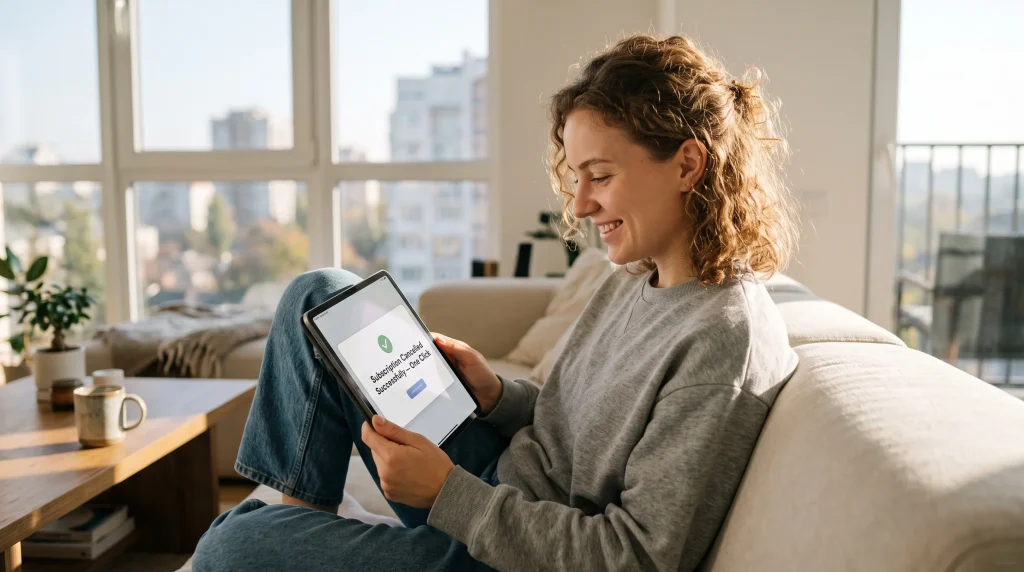
Схожая, но более жесткая позиция развивается регуляторами Соединенных Штатов. Федеральная торговая комиссия (FTC) в октябре 2024 года утвердила обновленное нормативное правило «Click to Cancel». Эта директива запрещает взимание платы без предварительного получения однозначного, информированного согласия на все существенные условия подписки. Главный постулат правила FTC формулируется просто: процесс отмены услуги или отключения платной опции по своей сложности и длительности должен быть абсолютно равен процедуре ее подключения. Запрещены многоступенчатые телефонные звонки операторам, скрытые кнопки отмены или необходимость написания письменного заявления. Прецедентная практика США теперь однозначно трактует «асимметрию входа и выхода» как недобросовестную торговую практику.
В области защиты данных GDPR (Общий регламент по защите данных) Статьи 7 и 12 устанавливают стандарты информированного, конкретного и однозначного согласия. Ключевым термином здесь является Freely Given Consent (свободно данное согласие). GDPR запрещает навязанные разрешения: если пользователь не может отказаться от передачи данных третьим лицам, оставив при этом возможность использовать основной функционал сервиса, такое согласие считается недействительным. Платформа обязана обеспечить возможность отзыва согласия так же легко, как оно было дано.
Деконструкция Dark Patterns: классификация манипуляций и инженерные антидоты
В последние годы академическое и регуляторное сообщество уделяет повышенное внимание проблеме темных паттернов (Dark Patterns). Исследования Университета Принстона и рекомендации OECD классифицируют эти методы как деструктивную практику, наносящую прямой экономический и психологический ущерб потребителям. Понимание этих паттернов необходимо для их элиминации из интерфейсов.
Среди наиболее токсичных проявлений выделяются шесть основных паттернов:
- Drip Pricing (Поэтапное ценообразование): пользователь видит низкую начальную цену, но на этапе оплаты к ней добавляются скрытые обязательные сборы, страховки или комиссии за обслуживание;
- Confirmshaming (Стыдящий выбор): манипулятивная формулировка кнопок отказа, вызывающая чувство вины (например, «Я не хочу заботиться о своем здоровье» вместо нейтрального «Отказаться»);
- Hidden Costs (Скрытые затраты): намеренное сокрытие информации о комиссиях за вывод средств или стоимости подписки до момента совершения транзакции;
- Forced Continuity (Принудительное продление): автоматическое продление подписки без явного согласия пользователя или с предельно усложненной процедурой отключения;
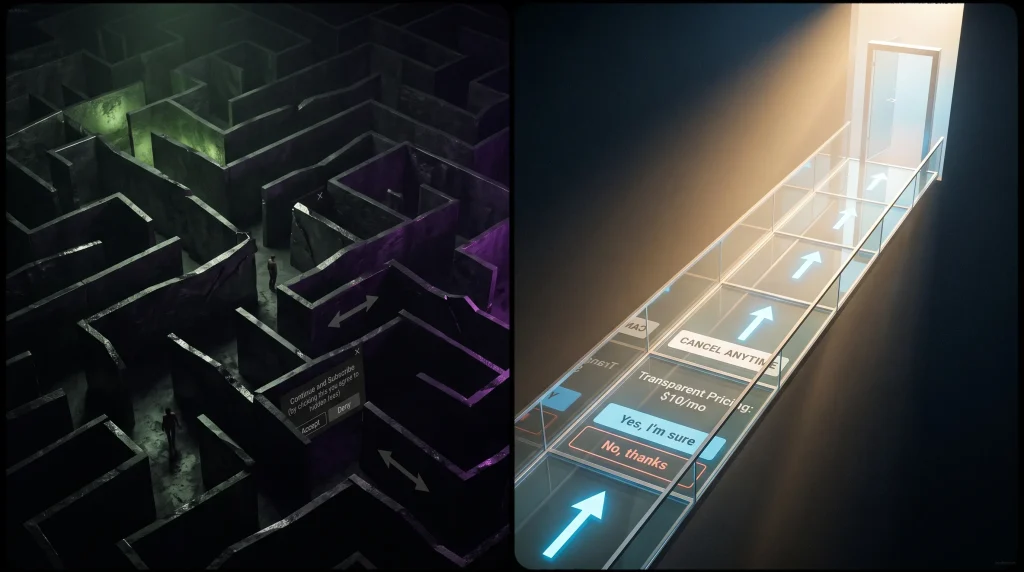
- Road Motel (Интерфейсный капкан): схема, при которой вход в процесс максимально упрощен (один клик), а выход намеренно заблокирован лабиринтом настроек и подтверждений;
- Disguised Ads (Маскированная реклама): элементы интерфейса, стилизованные под системные уведомления или навигационные кнопки, но ведущие на платные предложения.
Математика потерь бизнеса при использовании этих уловок парадоксальна. Скрытые уловки могут увеличивать краткосрочный доход (Revenue per User) на 10-15%, но они обрушивают пожизненную ценность клиента (LTV) на 40–60% в долгосрочной перспективе. Пользователь, попавший в «темный паттерн», испытывает когнитивный диссонанс и предательство, что ведет к генерации лавины чарджбэков (возвратов платежей) и негативных отзывов. Это не только прямой финансовый ущерб, но и репутационный риск, который крайне сложно восстановить.
Практические фреймворки этичного дизайна (Ethical Design Framework) предлагают конкретные инженерные антидоты: проектирование прозрачных кнопок отказа с нейтральными текстами предупреждений, использование открытых переключателей (toggle switches) вместо скрытых настроек, а также обязательное отображение итоговой стоимости транзакции до нажатия кнопки «Оплатить».
Мобильный UX/UI: специфика восприятия в развлекательных сервисах
В эпоху абсолютного доминирования мобильного трафика, превышающего 75–80% в развлекательном сегменте, доступность условий использования на экранах смартфонов становится критическим фактором. Многостраничный документ, не адаптированный для сенсорного управления, фактически превращается в непреодолимую стену. Простая попытка прочесть юридический текст на дисплее диагональю 6 дюймов без нормального масштабирования вызывает естественное раздражение и «баннерную слепоту».
Для интерактивных каталогов и игровых сервисов соблюдение баланса между плотностью информации и юзабилити имеет фундаментальное значение. Когда пользователь переходит в развлекательный раздел или изучает игровой каталог Melbet, он рассчитывает на интуитивно понятную навигацию, быстрый отклик интерфейса, четкую рубрикацию слотов и мгновенную доступность правил каждой сессии. Аналогичная бескомпромиссная эргономика обязана распространяться и на регламентирующие разделы: условия начисления бонусов, правила верификации выигрышей и лимиты депозитов должны открываться в 1–2 касания в виде компактных карточек с возможностью углубленного чтения.
Борьба с модальным шумом требует применения микроинтерфейсов. Вместо блокирующих весь экран всплывающих окон, правовая информация должна доноситься через подсказки (tooltips), контекстные карточки и аккордеоны, которые раскрываются только по запросу. Это позволяет пользователю сохранять фокус на игровом процессе, не теряя при этом доступа к критически важным условиям. Лимит внимания мобильного пользователя составляет всего 8–10 секунд, поэтому ключевая информация должна быть доступна мгновенно, без необходимости прокрутки.
Сравнительный анализ моделей прозрачности цифровых платформ
Для наглядной демонстрации эволюции взаимодействия цифровых продуктов с аудиторией сопоставим три доминирующие модели пользовательских условий в структурированной сравнительной таблице с учетом ключевых бизнес-метрик:
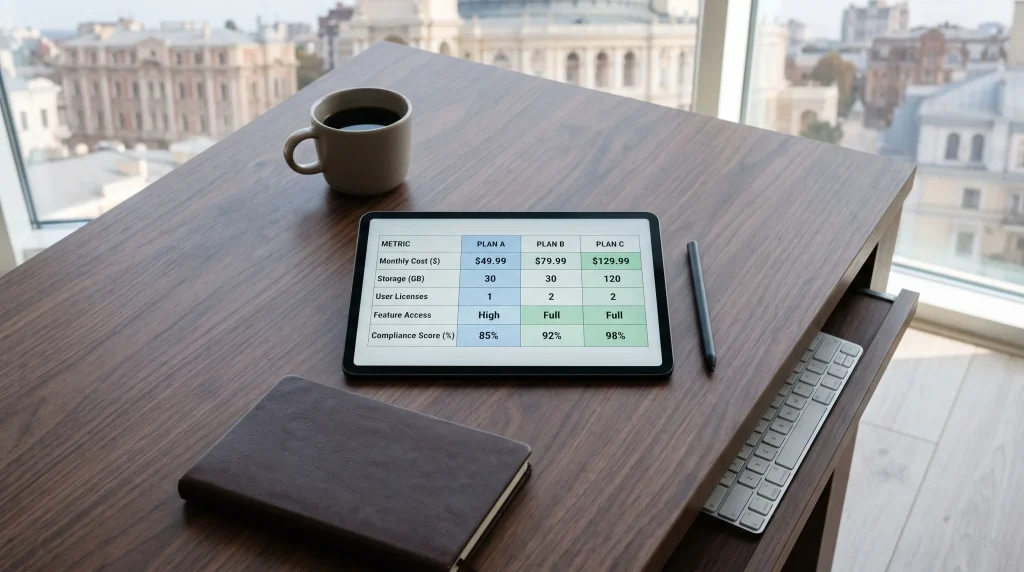
| Параметр | Манипулятивная модель (Dark Patterns) | Формальный легализм (Legalese) | Открытая модель доверия (High-Trust UX) |
|---|---|---|---|
| Архитектура и язык оферты | Скрытые пункты, мелкий шрифт, запутанный синтаксис, сокрытие комиссий | Громоздкий юридический текст (20+ страниц), формальная полнота без акцентов | Многоуровневая структура: краткие саммари на простом языке + полная юридическая база |
| Механика сбора согласий | Предустановленные галочки, скрытые согласия на рассылки и передачу данных | Единый чекбокс «Согласен со всеми условиями» без детализации по категориям | Гранулярное управление разрешениями, отдельные переключатели для маркетинга и аналитики |
| Процедура выхода и отмены | Многоэтапный лабиринт («Roach Motel»), скрытая кнопка отмены, удержание через саппорт | Стандартная форма обращения по почте с регламентом рассмотрения до 30 дней | Отмена подписки и удаление данных в 1–2 клика из настроек профиля («Click to Cancel») |
| Адаптация под смартфоны | Неадаптивные PDF-файлы, блокировка прокрутки, случайные нажатия на кнопки согласия | Полотно текста без навигационных закладок, низкая читаемость с мобильных устройств | Интерактивные аккордеоны, карточный дизайн, адаптивная типографика, мгновенный поиск |
| Средний Churn Rate (30 дней) | Высокий (30-40%) из-за негативного опыта и «ловушек» | Средний (15-20%) из-за непонимания условий | Низкий (5-10%) благодаря прозрачности и предсказуемости |
| Нагрузка на Customer Support | Критическая (высокий объем тикетов на 1000 пользователей) из-за споров о скрытых условиях | Высокая (постоянные запросы на разъяснение юридического текста) | Минимальная (снижение нагрузки на первую линию поддержки на 40-50%) |
| Доля чарджбэков | Высокая (пользователи оспаривают «непонятные» списания) | Средняя | Низкая (пользователь заранее знает условия транзакции) |
| Уровень правовых рисков | Критический (прямые нарушения DSA, FTC, GDPR, риск штрафов до 6% оборота) | Средний (формальное соответствие, но риск трактовки как «неясных условий») | Минимальный (полное опережающее соответствие международным директивам) |
| Индекс лояльности NPS | Отрицательный или близкий к нулю | Нейтральный | Высокий (формирование про-бренд амбассадоров) |
| Срок окупаемости перехода | N/A (риск банкротства из-за регуляторных блокировок) | Долгий (высокие операционные расходы на саппорт) | 3-6 месяцев (за счет снижения CAC и роста LTV) |
90-дневный пошаговый роадмап трансформации платформы в High-Trust стандарт
Переход к модели открытого доверия требует системного подхода. Ниже представлен оптимизированный план трансформации, который позволяет минимизировать риски и быстро получить измеримый результат.
Месяц 1: Аудит и рефакторинг оферты
На первом этапе необходимо провести полный аудит текущего пользовательского соглашения. Ключевая задача — устранение канцелярита и юридической «воды». Юристы совместно с UX-писателями должны подготовить модульные саммари: краткие выжимки по каждому разделу (финансы, данные, безопасность). Параллельно проводится ревизия чекбоксов: все предустановленные согласия должны быть деактивированы, а процесс регистрации разбит на логические шаги с понятными объяснениями.
Месяц 2: UX/UI интеграция
Второй месяц посвящен внедрению новых стандартов в интерфейс. Приоритетная задача — внедрение механики отмены подписки в 1 клик (соответствие стандарту FTC «Click to Cancel»). Разрабатывается адаптация мобильных модальных карточек: юридические блоки заменяются на интерактивные аккордеоны и tooltips. На этом этапе также настраивается гранулярный Consent Management Platform (CMP), позволяющий пользователю управлять согласиями по категориям (аналитика, маркетинг, передача данных) в реальном времени.
Месяц 3: Аналитика и обратная связь
Третий месяц фокусируется на измерении эффективности изменений. Проводится A/B тестирование новых страниц условий против старых версий. Мониторится конверсия в регистрацию и активацию, замеряется индекс NPS (Net Promoter Score) и отслеживается снижение нагрузки на первую линию поддержки. Анализ данных чарджбэков позволяет оценить, насколько снижение «непонятных» списаний повлияло на финансовую стабильность платформы. По итогам месяца формируется отчет о снижении правовых рисков и росте лояльности.
Доверие как стратегический актив
В конечном счете доверие аудитории не создается громкими маркетинговыми слоганами или единичными рекламными обещаниями. Оно методично кристаллизуется из сотен микромоментов: четкого интерфейса, предсказуемых условий, уважения к персональным границам и свободы выбора. Платформы, сделавшие открытость своим базовым инженерным стандартом, выигрывают конкурентную борьбу на длинной дистанции, формируя прочный фундамент доверия в цифровую эпоху. Инвестиции в прозрачность — это инвестиции в устойчивость бизнеса и защиту бренда от регуляторных и репутационных штормов.
Часто задаваемые вопросы о прозрачности условий использования